Vibe coding no es intrínsecamente malo. Puede ayudar a los equipos a crear prototipos, probar ideas y validar conceptos sin invertir mucho en desarrollo. Pero los riesgos cambian cuando el código generado por IA comienza a manejar datos reales de usuarios, transacciones financieras u operaciones críticas para el negocio. Una aplicación funcional no necesariamente está lista para producción.
La verdadera pregunta no es si la IA escribió el código, sino qué sucede si ese código falla. Sin una supervisión de ingeniería adecuada, la velocidad de desarrollo temprana puede generar vulnerabilidades de seguridad, rendimiento poco confiable y costosos problemas de mantenimiento.
Para los fundadores y líderes técnicos, el desafío es saber dónde tiene sentido vibe coding, cuándo se convierte en un problema y qué se debe verificar antes de que una aplicación generada por IA entre en funcionamiento.
¿Qué es Vibe Coding y en qué se diferencia del desarrollo asistido por IA?
Vibe coding es un enfoque de desarrollo de software en el que una persona describe lo que quiere en una herramienta de inteligencia artificial, acepta el código generado con una revisión mínima y continúa refinándolo mediante indicaciones hasta que la aplicación parece funcionar. En lugar de examinar la implementación, se centran en el resultado visible.
La diferencia clave entre vibe coding y el desarrollo asistido por IA no es la herramienta en sí, sino cuánto control mantienen los desarrolladores sobre el código.
En el desarrollo asistido por IA, los ingenieros utilizan la IA para acelerar la codificación, las pruebas y la refactorización sin dejar de ser responsables de la arquitectura, la seguridad y la calidad del código. Revisan los cambios generados, validan las decisiones técnicas y garantizan que el software cumpla con los requisitos del proyecto.
Vibe coding, por el contrario, prioriza la funcionalidad de trabajo sobre la comprensión de cómo se implementó. Esto puede acelerar la experimentación, pero también permite que los problemas técnicos pasen desapercibidos.
Por ejemplo, ambos enfoques podrían utilizar IA para crear una función de autenticación de usuarios. Con vibe coding, el desarrollador puede detenerse una vez que los usuarios puedan iniciar sesión correctamente. Con el desarrollo asistido por IA, un ingeniero también revisa el manejo de sesiones, el almacenamiento de contraseñas, los controles de acceso y los escenarios de falla antes de aprobar la implementación.
¿Por qué Vibe Coding es malo para el software de producción?
La suposición de que vibe coding es malo para el software de producción proviene de una preocupación real: el código funcional no necesariamente cumple con los requisitos de seguridad, confiabilidad o mantenibilidad.
Según el [Informe de seguridad del código GenAI 2025 de Veracode] (https://www.veracode.com/wp-content/uploads/2025_GenAI_Code_Security_Report_Final.pdf), los modelos de IA introdujeron vulnerabilidades de seguridad conocidas en el 45 % de las tareas de generación de código probadas. El estudio evaluó más de 100 modelos utilizando ejercicios de codificación centrados en la seguridad en Java, Python, JavaScript y C#. Si bien esto no significa que el 45% de todo el código generado por IA sea vulnerable, muestra por qué la funcionalidad funcional por sí sola no es prueba suficiente de seguridad.
Vulnerabilidades de seguridad ocultas
Las aplicaciones generadas por IA pueden contener controles de acceso débiles, claves API expuestas, permisos de bases de datos inseguros o validación de entrada insuficiente. Estos problemas pueden permanecer invisibles durante las interacciones normales del usuario.
Por ejemplo, una aplicación SaaS podría requerir que los usuarios inicien sesión pero no puedan verificar si pueden acceder a los registros de un cliente en particular. La interfaz parece segura, pero cambiar un ID de registro en una solicitud API podría exponer los datos de otro cliente.
Rendimiento poco confiable en condiciones del mundo real
Un prototipo que funciona localmente puede tener problemas con usuarios simultáneos, conjuntos de datos en crecimiento, interrupciones de la red o fallas de API de terceros.
Sin un manejo de errores, mecanismos de reintento y límites de recursos adecuados, estas condiciones pueden provocar transacciones fallidas, operaciones duplicadas o tiempo de inactividad. Por ejemplo, volver a intentar una solicitud de pago sin protección de idempotencia podría generar cargos duplicados.
Arquitectura inconsistente y deuda técnica creciente
Vibe coding a menudo desarrolla software un mensaje a la vez, priorizando la funcionalidad inmediata sobre la coherencia arquitectónica.
Esto puede introducir lógica duplicada, componentes estrechamente acoplados, dependencias en conflicto y bases de datos mal estructuradas. A medida que la aplicación crece, incluso los cambios pequeños pueden alterar funciones no relacionadas, lo que aumenta el tiempo de desarrollo y los costos de mantenimiento.
Mantenimiento difícil y mayores costos a largo plazo
Cuando los desarrolladores no comprenden el código generado, diagnosticar fallas se vuelve más difícil. Es posible que los nuevos ingenieros necesiten reconstruir decisiones no documentadas antes de poder modificar la aplicación de forma segura.
La falta de pruebas automatizadas, monitoreo y salvaguardas de implementación encarece aún más este trabajo. Sin embargo, no siempre es necesaria una reescritura completa. Si la arquitectura subyacente es sólida, la refactorización dirigida puede ser suficiente. La reconstrucción se vuelve más razonable cuando fallas de seguridad o arquitectura afectan partes fundamentales del sistema.
¿Vibe Coding es bueno o malo para diferentes casos de uso?
Que vibe coding sea bueno o malo depende de la sensibilidad de los datos de la aplicación, la complejidad técnica y las consecuencias del fallo. Funciona mejor para experimentos de bajo riesgo donde la velocidad importa más que la mantenibilidad a largo plazo. A medida que aumenta el impacto potencial de una falla, también aumenta la necesidad de supervisión de ingeniería.
| Caso de uso | Idoneidad | Por qué |
|---|---|---|
| Prototipos y experimentos de diseño | Buen ajuste | Valida rápidamente ideas utilizando maquetas o datos no confidenciales |
| Pruebas de concepto | Buen ajuste | Prueba la viabilidad técnica en un entorno controlado sin dependencias de producción |
| Herramientas internas | Condicional | Adecuado para tareas de bajo riesgo, pero el acceso a registros de clientes, datos financieros o sistemas críticos requiere una revisión de ingeniería |
| MVP de cara al cliente | Condicional | Los pilotos limitados pueden ser apropiados con controles de acceso probados, monitoreo y exposición restringida |
| Plataformas SaaS | Alto riesgo | El aislamiento de datos multiinquilino, las integraciones, la escalabilidad y el mantenimiento continuo requieren un desarrollo dirigido por ingeniería |
| Sistemas de pago y autenticación | Evite el código no revisado | Los fallos de seguridad o de transacciones pueden exponer datos confidenciales o provocar pérdidas financieras |
| Aplicaciones sanitarias y financieras | Dirigido por ingeniería | Los datos confidenciales, los requisitos de confiabilidad y las obligaciones regulatorias aplicables exigen controles más estrictos |
Estas categorías no son absolutas. Un MVP de cara al cliente que utilice datos sintéticos puede ser menos riesgoso que una herramienta interna con acceso ilimitado a las bases de datos de producción.
El factor decisivo es el costo del fracaso, no la etiqueta del proyecto. Antes de confiar en vibe coding, considere lo que podría suceder si la aplicación expone datos, produce resultados incorrectos o deja de estar disponible.
Las aplicaciones de alto riesgo aún pueden beneficiarse del desarrollo asistido por IA. Lo que cambia es el nivel de revisión humana, pruebas y control operativo requerido antes del lanzamiento.
¿Qué tan mala es su aplicación Vibe-Coded? Una verificación de preparación
Una aplicación vibe-coded puede parecer terminada y al mismo tiempo carecer de las salvaguardias de producción esenciales. Para evaluar su preparación, examine cómo se comporta el sistema más allá de una demostración exitosa y si su equipo puede verificar su seguridad, confiabilidad y mantenibilidad.
Utilice esta lista de verificación para identificar riesgos potenciales:
| Verificación de preparación | Señal de advertencia |
|---|---|
| ¿Puede un ingeniero explicar la arquitectura y rastrear los flujos de datos críticos? | Los componentes clave, las dependencias o las decisiones sobre el manejo de datos no se comprenden bien. |
| ¿Se aplican los permisos en el servidor? | Cambiar un ID de usuario o registro en una solicitud API expone los datos de otro cliente. |
| ¿Los flujos de trabajo críticos están cubiertos por pruebas automatizadas? | La autenticación, los pagos o las operaciones comerciales principales se basan principalmente en pruebas manuales. |
| ¿Puede la aplicación manejar fallas de manera segura? | Las solicitudes fallidas provocan operaciones duplicadas, pérdida de datos o registros inconsistentes. |
| ¿Puede el equipo recuperarse de una implementación fallida o de una pérdida de datos? | Las copias de seguridad no se restauraron durante las pruebas o no existe un procedimiento de reversión verificado. |
| ¿Pueden los desarrolladores detectar e investigar problemas de producción? | La falta de supervisión, seguimiento de errores o registros dificulta el diagnóstico de las fallas. |
| ¿Pueden los ingenieros modificar la aplicación sin alterar funciones no relacionadas? | Los pequeños cambios provocan repetidamente regresiones o requieren una verificación manual exhaustiva. |
Identificar una señal de advertencia no significa automáticamente que la aplicación necesite ser reconstruida. La respuesta adecuada depende de la gravedad del problema y de cuán profundamente afecta al sistema.
Correcciones menores: La arquitectura es sólida y las brechas aisladas en las pruebas, el monitoreo o la configuración se pueden abordar sin cambios estructurales importantes.
Refactorización significativa: La funcionalidad principal es útil, pero los límites débiles de los componentes, los permisos inconsistentes o las integraciones poco confiables requieren un trabajo de ingeniería sustancial.
Reconstrucción parcial o completa: Las fallas fundamentales en el modelo de datos, el diseño de autorización o la arquitectura hacen que la implementación existente sea insegura o desproporcionadamente costosa de mantener.
Antes de decidir, evalúe el impacto empresarial de cada problema, el esfuerzo necesario para solucionarlo y los riesgos de mantener la implementación actual. Una evaluación técnica específica puede ayudar a distinguir los problemas que necesitan atención inmediata de aquellos que pueden abordarse a medida que evoluciona el producto.
Cómo utilizar Vibe Coding sin crear riesgos de producción
La forma más segura de utilizar vibe coding es establecer controles de ingeniería antes de que el código generado por IA llegue a producción. Los equipos deben definir dónde la IA puede acelerar el desarrollo, quién aprueba su resultado y qué evidencia se requiere antes de su lanzamiento.
Establecer límites claros para el código generado por IA
Defina qué tareas son adecuadas para vibe coding y cuáles requieren supervisión directa de ingeniería. Nunca incluya credenciales de producción ni datos confidenciales de los clientes en las solicitudes, y no permita que los cambios generados por IA lleguen a producción sin revisión.
La autenticación, los pagos, los permisos y otras funciones de alto impacto deben permanecer bajo control de ingeniería calificado.
Asignar propiedad humana y revisar cada cambio
Cada cambio generado por IA necesita un ingeniero que comprenda la implementación y asuma la responsabilidad de su seguridad, corrección y mantenimiento.
Antes de aprobar el código, los revisores deben verificar que siga la arquitectura existente, que no introduzca dependencias innecesarias y que maneje los errores de manera adecuada. Una demostración exitosa o una explicación generada por IA no es evidencia suficiente de la calidad del código.
Pruebe más allá del comportamiento esperado del usuario
Las pruebas deben abarcar más que si una función funciona según lo previsto. Antes de fusionar código generado por IA, los equipos deben verificar que:
- Los usuarios no autorizados no pueden acceder a los registros de otro cliente ni realizar acciones restringidas.
- Las solicitudes y reintentos fallidos no crean transacciones duplicadas ni datos inconsistentes.
- Los flujos de trabajo críticos del negocio pasan pruebas unitarias y de integración automatizadas.
- Los análisis de seguridad y las comprobaciones de dependencia no revelan problemas críticos sin resolver.
La IA puede ayudar a generar casos de prueba, pero los ingenieros deben definir de forma independiente los escenarios de falla que vale la pena probar.
Libere gradualmente y supervise el rendimiento
Valide los cambios en la preparación antes de la implementación. Utilice indicadores de funciones o implementaciones limitadas para reducir la exposición y monitorear errores, rendimiento y uso inesperado de recursos.
Antes del lanzamiento, confirme que el equipo pueda detectar fallas críticas, identificar al ingeniero responsable y revertir o deshabilitar el cambio sin perder datos.
Flujo de trabajo recomendado:
Prototipo → Revisión de ingeniería → Seguridad y pruebas → Lanzamiento por etapas → Monitoreo y mantenimiento
Cada etapa debe tener un requisito de aprobación claro. Si las comprobaciones críticas fallan, el cambio no debería pasar a producción hasta que se resuelvan los problemas.
Estos controles permiten a los equipos beneficiarse del código generado por IA mientras mantienen las decisiones arquitectónicas, la aceptación de riesgos y la aprobación de versiones en manos humanas.
Cómo ayuda JetBase a que el software generado por IA esté listo para la producción
Convertir un prototipo generado por IA en un producto listo para producción no siempre requiere reconstruirlo. El primer paso es identificar qué partes de la aplicación son confiables, cuáles introducen riesgos y qué mejoras son más importantes para el negocio.
En JetBase, abordamos esto a través de una evaluación técnica de la arquitectura, la seguridad, el manejo de datos, las integraciones y la infraestructura de la aplicación. Nuestros ingenieros evalúan si los componentes existentes se pueden conservar, si necesitan refactorización o si deben reconstruirse. Las prioridades dependen del impacto potencial de las fallas, el esfuerzo requerido para solucionarlas y los requisitos futuros del producto.
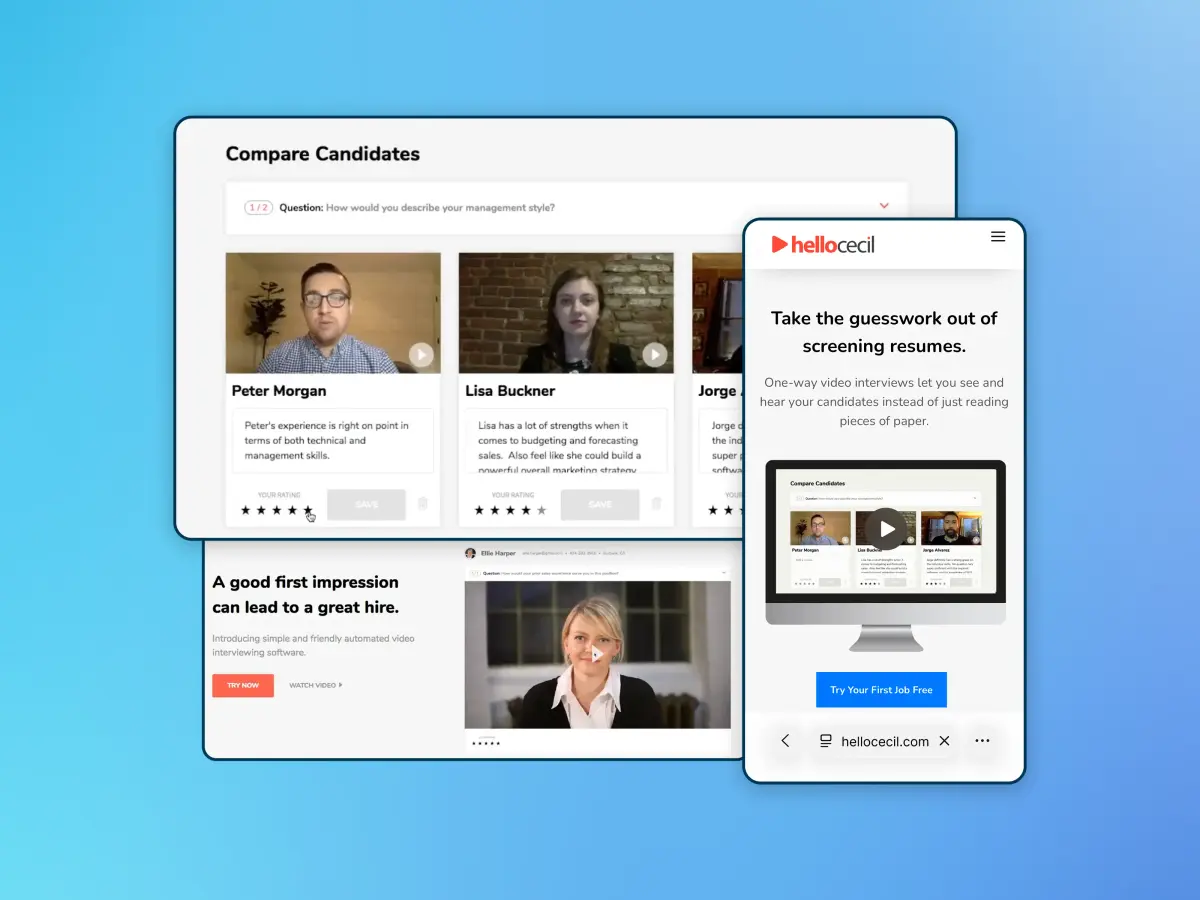
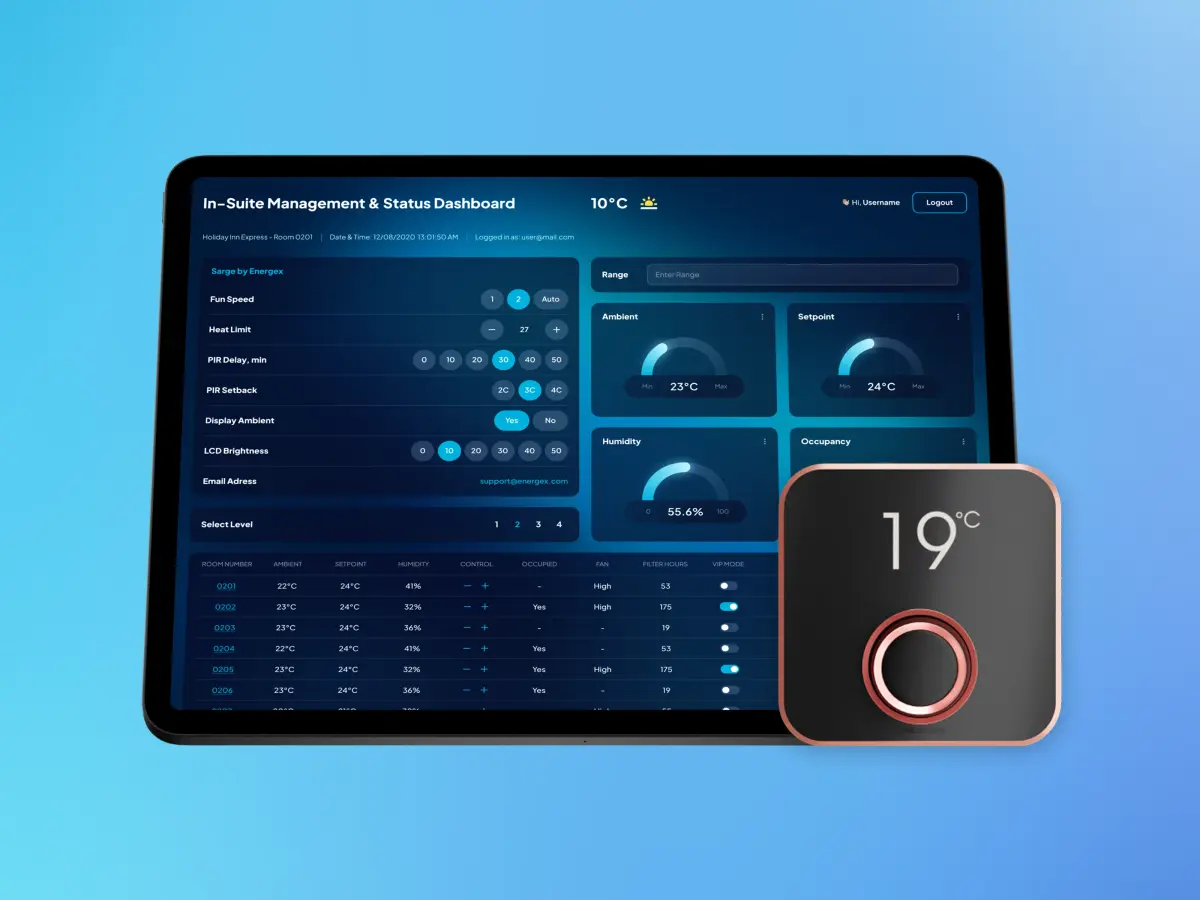
Nuestra experiencia con el software existente demuestra el valor de este enfoque. Para Hello Cecil, ayudamos a convertir un MVP existente en una plataforma de entrevistas en video completamente funcional, abordando los desafíos de grabación y almacenamiento entre dispositivos. En el proyecto Energex, optimizamos la transmisión excesiva de datos entre los termostatos inteligentes y la infraestructura de la nube, reduciendo los costos asociados de la nube a aproximadamente un tercio de su nivel anterior.
Para los equipos que trabajan con aplicaciones generadas por IA, el siguiente paso es establecer qué riesgos necesitan atención inmediata y si las mejoras específicas pueden preparar el producto para su lanzamiento.
¿Planea lanzar o escalar una aplicación generada por IA? Comuníquese con JetBase para analizar una evaluación técnica e identificar las prioridades de ingeniería antes de la producción.
FAQ
¿Por qué Vibe Coding es malo para aplicaciones a gran escala?
Vibe coding se vuelve riesgoso a medida que las aplicaciones crecen porque los cambios generados por la IA pueden introducir una arquitectura inconsistente, controles de acceso débiles y dependencias que son difíciles de mantener. Los sistemas más grandes también requieren integraciones, escalabilidad y monitoreo confiables. Sin supervisión de ingeniería, los pequeños problemas de implementación pueden convertirse en costosas fallas de producción.
¿Vibe Coding es bueno o malo para aplicaciones de producción?
Depende de cómo se revisa y valida el código generado. Vibe coding puede acelerar el desarrollo inicial, pero las aplicaciones de producción requieren seguridad verificada, manejo de datos, flujos de trabajo críticos, pruebas automatizadas y salvaguardas de implementación. La preparación para la producción depende de los riesgos y requisitos de la aplicación, no simplemente de si la IA generó el código.
¿Qué tan malo es Vibe Coding para las empresas emergentes?
Vibe coding puede resultar útil para empresas emergentes que prueban ideas con recursos limitados. Los riesgos aumentan cuando los prototipos se convierten en productos orientados al cliente o comienzan a procesar datos confidenciales. Las empresas emergentes deben evaluar el costo potencial del fracaso antes de decidir si mejorar la implementación existente o invertir en un desarrollo liderado por ingeniería.
¿Necesita reescribir una aplicación generada por IA?
No necesariamente. Si la arquitectura de la aplicación es sólida, las correcciones específicas y la refactorización pueden abordar sus debilidades. Una reconstrucción parcial o completa se vuelve más razonable cuando problemas fundamentales de seguridad, modelo de datos o arquitectura hacen que el código existente sea inseguro o excesivamente costoso de mantener.